先看地址栏中的完整域名
访问任何站点时,先确认浏览器地址栏显示的完整域名,而不是只依赖页面里的Logo、标题或按钮文字。相似拼写、额外前后缀和陌生子域名都值得进一步核对。
浏览品牌入口、一起草、视频或App信息时,可以用一组简单检查判断链接与下载目标是否值得继续。
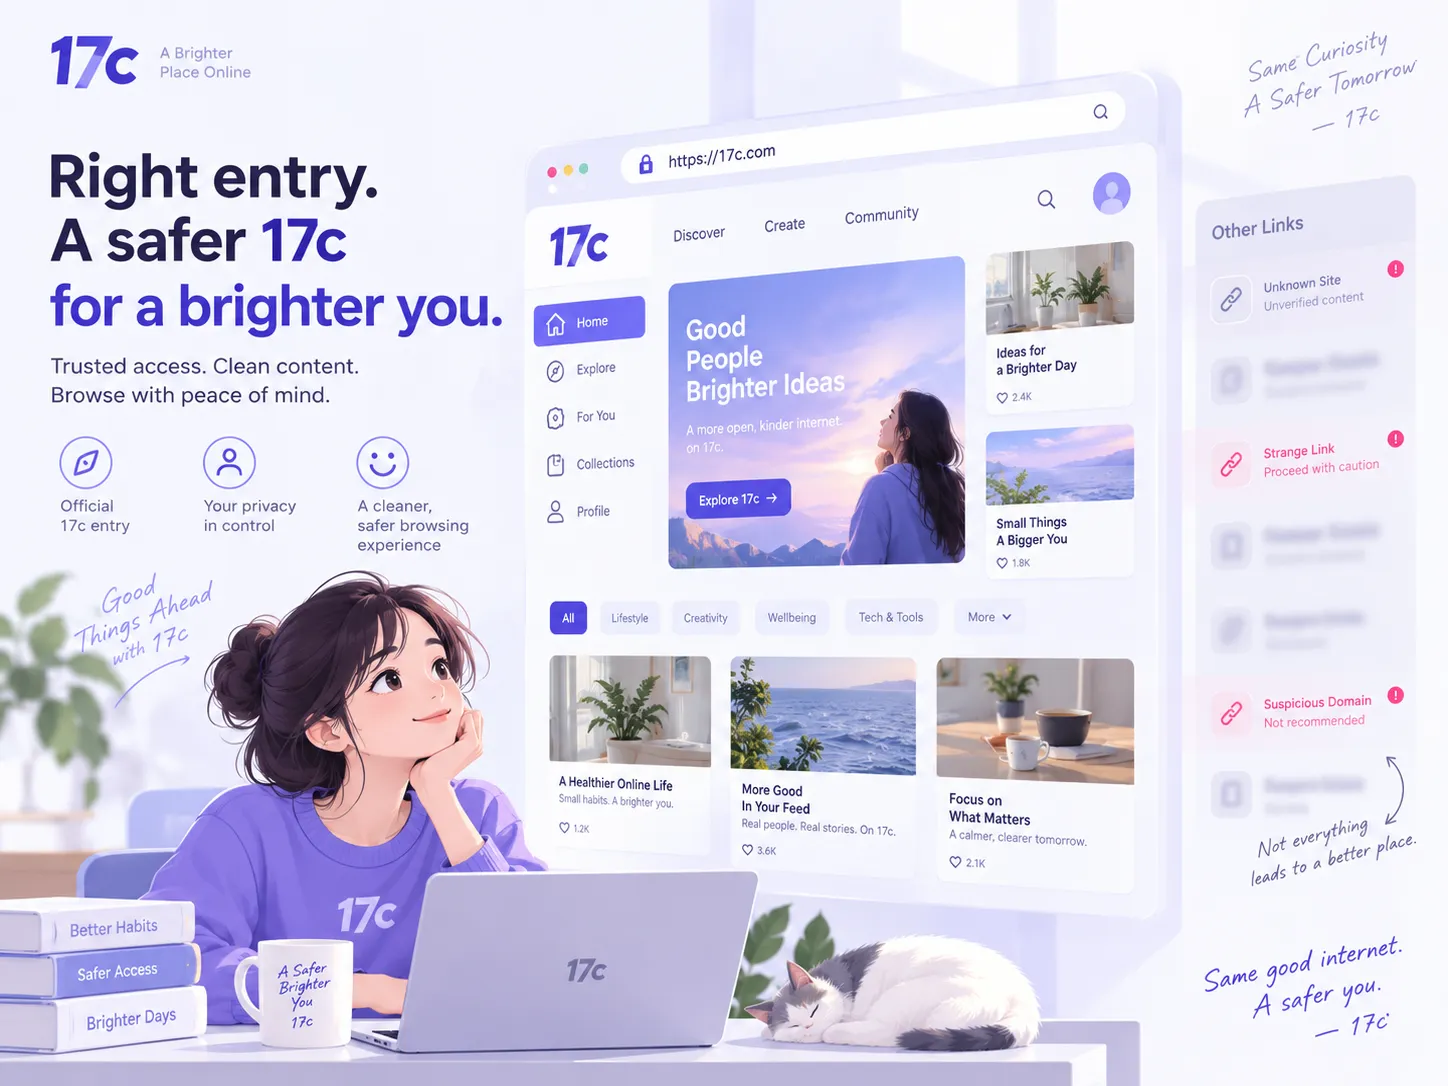
访问任何站点时,先确认浏览器地址栏显示的完整域名,而不是只依赖页面里的Logo、标题或按钮文字。相似拼写、额外前后缀和陌生子域名都值得进一步核对。
搜索结果中的标题和摘要可能来自页面自身,也可能随着抓取时间发生变化。进入页面后仍应核对地址、页面内容和链接目标,避免只凭搜索结果中的一句描述判断来源。
桌面浏览器通常可以在鼠标悬停时显示目标地址,移动设备则可以通过长按链接查看目标。遇到与当前主题明显无关的域名、短链或多次跳转,应先停止继续操作。
一个看起来醒目的按钮并不能证明下载来源可靠。可信的下载入口至少应能说明目标地址、适配平台和必要的版本信息;来源无法核实时,不应仅凭按钮样式判断安全。
如果浏览器提示证书异常、危险下载、可疑跳转或恶意内容,应优先按照浏览器提示停止访问并重新核对来源,而不是为了继续浏览而关闭保护。
应用请求的权限应与其功能具有合理关系。若安装包要求读取与主要功能无关的大量敏感权限,或系统明确给出异常风险提示,应暂停安装。
某些页面可能要求安装配置描述文件、根证书或未知管理配置。除非来源和用途都能明确验证,否则不要为了获取普通内容而安装这类高权限配置。
当页面突然要求输入账号、验证码或支付信息时,应确认当前地址与预期服务一致。与内容浏览无关的登录要求、异常验证码请求和重复授权都需要谨慎处理。
在公共Wi-Fi或不可信网络中,适合进行普通内容浏览,但涉及账号验证、敏感资料或应用安装时,应优先切换到可信网络并重新确认页面地址。
网页可以模拟系统样式的提示框。判断提示是否真实时,应关注浏览器地址栏、通知来源和系统界面层级,不要因为视觉上像系统弹窗就直接授予权限。
较新的浏览器和操作系统通常包含更完整的证书校验、危险下载拦截和漏洞修复。长期不更新的环境会增加访问未知页面和安装文件时的风险。
文件扩展名、系统识别类型和实际用途应一致。如果本应获取图片或文档却出现可执行安装文件,或者文件名通过双扩展名制造混淆,应停止打开。
正常内容浏览不需要连续跳转多个陌生域名。若点击普通链接后出现多层跳转、全屏广告或强制新窗口,可以关闭新页面并返回原始地址重新判断。
“只剩几秒”“立即失效”等倒计时很容易被网页脚本伪造。下载和访问决策应基于来源与内容是否可信,而不是被人为制造的时间压力推动。
本站的官方入口、一起草、在线视频和App信息页面都使用普通URL,可以直接打开。核心内容不要求安装浏览器插件、扩展程序或第三方播放器。
当链接来源、下载目标或权限请求存在明显疑点时,最稳妥的处理方式是停止操作并重新查证。没有必要为了完成一次访问而接受无法解释的风险。